
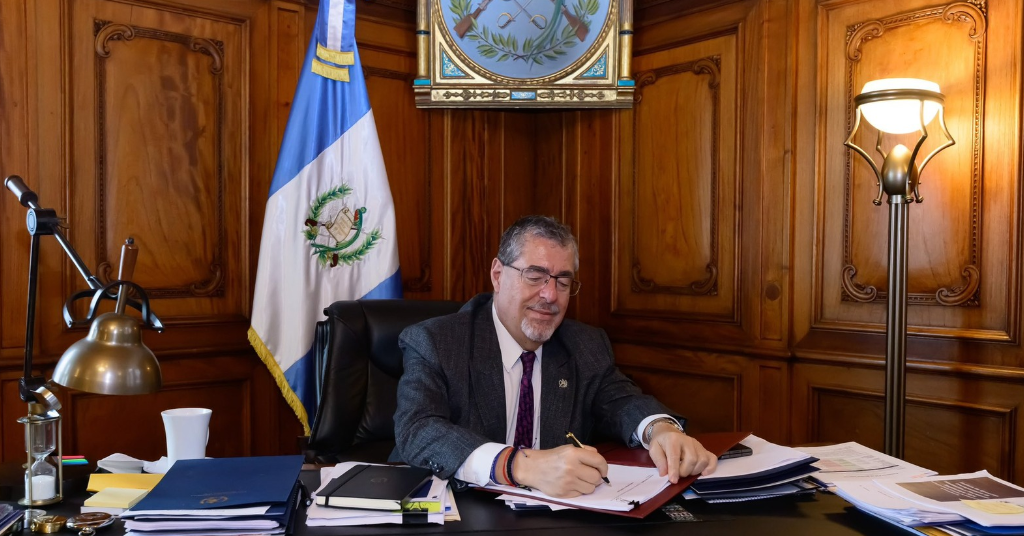
La Ley Marco de Ciberseguridad en Guatemala fue sancionada por el presidente Bernardo Arévalo, con el propósito de fortalecer la protección de datos, resguardar la infraestructura crítica del país y establecer mecanismos para enfrentar las amenazas y delitos informáticos. La normativa contempla la creación de un consejo nacional y una dirección técnica especializada, que tendrán funciones relacionadas con la coordinación institucional y el desarrollo de acciones en materia de seguridad digital.
La decisión representa un avance en la construcción de un marco legal para responder a los riesgos que enfrentan las instituciones públicas, las empresas y los usuarios de servicios tecnológicos. Sin embargo, será necesario conocer el texto definitivo de la ley y las disposiciones sobre su entrada en vigor para establecer el alcance de las obligaciones, competencias y procedimientos que deberán aplicarse.
Ley Marco de Ciberseguridad busca fortalecer protección digital
El presidente Bernardo Arévalo sancionó la Ley Marco de Ciberseguridad, una normativa orientada a fortalecer la capacidad del Estado de Guatemala para prevenir y enfrentar riesgos relacionados con la seguridad de los sistemas informáticos. La legislación establece un marco institucional para proteger información y servicios considerados esenciales, además de impulsar acciones destinadas a combatir amenazas digitales. Su aprobación y posterior sanción responden a la necesidad de contar con mecanismos que permitan coordinar esfuerzos frente a incidentes que pueden comprometer datos, plataformas tecnológicas y operaciones de distintas entidades. La seguridad informática adquiere una importancia creciente debido a la utilización de herramientas digitales en las actividades públicas y privadas.
La nueva legislación contempla la creación de instituciones especializadas que deberán participar en la coordinación y ejecución de las políticas relacionadas con la ciberseguridad. Entre ellas se encuentran un consejo nacional y una dirección técnica, cuya organización y atribuciones específicas deberán examinarse conforme al texto legal. Estas estructuras podrían contribuir a establecer mecanismos de prevención, respuesta y cooperación entre entidades responsables de proteger sistemas digitales. Sin embargo, la información proporcionada no detalla los integrantes del consejo, los procedimientos para designar a las autoridades técnicas ni los recursos que serán destinados a su funcionamiento. Estos aspectos serán importantes para conocer cómo se implementará la normativa.
Bernardo Arévalo sanciona normativa contra amenazas informáticas
La sanción presidencial de la Ley Marco de Ciberseguridad constituye un paso dentro del proceso institucional destinado a establecer nuevas disposiciones sobre seguridad digital en Guatemala. La normativa busca responder a los riesgos asociados con ataques informáticos, accesos no autorizados a sistemas y otras conductas que pueden comprometer información sensible o interrumpir servicios esenciales. La decisión del mandatario también coloca bajo atención la necesidad de desarrollar capacidades técnicas dentro de las instituciones públicas. En un contexto de creciente utilización de plataformas digitales, la protección de los sistemas informáticos se convierte en un componente importante para la continuidad de los servicios y el funcionamiento de diferentes actividades económicas.
Sin embargo, la sanción de una ley no significa necesariamente que todas sus disposiciones comiencen a aplicarse de inmediato. Para determinar su entrada en vigor será necesario verificar la publicación oficial y los plazos establecidos en el texto correspondiente. También deberán conocerse las disposiciones transitorias que regulen la creación de las nuevas instituciones y la implementación de sus funciones. La información disponible confirma la sanción presidencial, pero no precisa la fecha de publicación ni establece cuándo comenzarán a operar el consejo nacional y la dirección técnica especializada. Estos detalles serán fundamentales para comprender las etapas de aplicación del nuevo marco legal.
Protección de datos figura entre objetivos de nueva legislación
Uno de los propósitos de la Ley Marco de Ciberseguridad es fortalecer la protección de datos frente a amenazas que puedan comprometer su confidencialidad, integridad o disponibilidad. La información almacenada en sistemas digitales puede estar expuesta a accesos no autorizados, alteraciones o interrupciones que afecten a las instituciones y a las personas que utilizan sus servicios. Por esa razón, la seguridad de los datos constituye una preocupación importante para las organizaciones que administran plataformas tecnológicas. La normativa sancionada busca establecer mecanismos de protección dentro de un marco institucional que permita mejorar la capacidad de prevención y respuesta frente a incidentes informáticos.
La protección de datos requiere medidas técnicas y organizativas que permitan reducir vulnerabilidades y detectar posibles amenazas. Entre las prácticas habituales de seguridad informática se encuentran el control de accesos, la actualización de sistemas y la implementación de mecanismos para responder ante incidentes. Sin embargo, todavía no se ha detallado cuáles de estas medidas serán obligatorias conforme a la nueva ley ni qué entidades estarán sujetas a requisitos específicos. Tampoco debe confundirse automáticamente una legislación de ciberseguridad con una ley integral de protección de datos personales, debido a que ambas materias pueden tener objetivos y alcances distintos. Las obligaciones concretas deberán establecerse mediante la revisión del texto legal.
Infraestructura crítica tendrá atención dentro de Ley de Ciberseguridad
La protección de la infraestructura crítica constituye otro de los objetivos centrales de la Ley Marco de Ciberseguridad sancionada por Bernardo Arévalo. Este concepto se relaciona con instalaciones, sistemas y servicios cuyo funcionamiento resulta esencial para distintas actividades del país. En términos generales, las amenazas informáticas contra plataformas que sostienen servicios importantes pueden provocar interrupciones y afectar a numerosos usuarios. Por ello, el fortalecimiento de la seguridad digital en estas áreas representa una prioridad para las políticas de prevención. La normativa busca establecer herramientas que permitan reducir riesgos y mejorar la capacidad institucional para enfrentar incidentes que comprometan sistemas considerados estratégicos.
La información proporcionada no identifica cuáles serán las entidades o sectores clasificados formalmente como infraestructura crítica bajo la nueva legislación. Tampoco se han detallado los procedimientos para realizar esa clasificación ni las obligaciones específicas que deberán cumplir sus responsables. Estos elementos son importantes porque permiten determinar el alcance real de las medidas de protección y las competencias de las instituciones encargadas de supervisarlas. La aplicación de la normativa deberá considerar las características de los sistemas protegidos y los riesgos que enfrentan. Mientras tanto, el objetivo anunciado consiste en fortalecer la seguridad de los servicios e infraestructuras esenciales para el funcionamiento nacional.
Consejo nacional coordinará acciones relacionadas con ciberseguridad
La creación de un consejo nacional representa uno de los principales componentes institucionales contemplados en la Ley Marco de Ciberseguridad. Este organismo estará vinculado con la coordinación de acciones relacionadas con la protección de los sistemas digitales y la respuesta frente a amenazas informáticas. La existencia de una instancia de coordinación puede contribuir a establecer prioridades y facilitar la comunicación entre entidades que participan en tareas de seguridad tecnológica. Sin embargo, las funciones específicas del consejo deberán establecerse conforme a las disposiciones legales. La información disponible tampoco precisa su denominación oficial completa ni identifica qué instituciones estarán representadas dentro de su estructura.
El funcionamiento de un organismo nacional de coordinación requiere claridad sobre sus atribuciones, mecanismos de decisión y relación con otras dependencias del Estado. Estos aspectos resultan importantes para evitar duplicaciones de funciones y establecer procedimientos adecuados de cooperación institucional. La ley sancionada contempla la creación del consejo como parte de una nueva estructura de ciberseguridad, aunque todavía no se han proporcionado detalles sobre su instalación o calendario de funcionamiento. Será necesario conocer las disposiciones correspondientes para determinar cómo se organizará y cuáles serán sus responsabilidades concretas en la prevención, atención y seguimiento de incidentes informáticos.
Dirección técnica especializada apoyará respuesta ante riesgos digitales
La Ley Marco de Ciberseguridad también establece la creación de una dirección técnica especializada, que formará parte de la estructura institucional destinada a fortalecer la seguridad digital en Guatemala. La incorporación de una dependencia de carácter técnico responde a la necesidad de contar con capacidades para abordar amenazas que requieren conocimientos especializados. Los incidentes informáticos pueden involucrar sistemas complejos, vulnerabilidades tecnológicas y procedimientos que demandan personal capacitado. Por ello, una instancia especializada podría contribuir al desarrollo de acciones relacionadas con la prevención y atención de riesgos digitales, siempre dentro de las atribuciones que le otorgue la legislación.
Sin embargo, la información proporcionada no especifica el nombre oficial de la dirección, su dependencia administrativa ni las facultades que tendrá para intervenir ante incidentes informáticos. Tampoco se han anunciado detalles sobre su presupuesto, personal o mecanismos de coordinación con otras entidades. Estos elementos serán fundamentales para determinar su capacidad operativa y el alcance de sus funciones. La creación de una estructura técnica representa una disposición institucional, pero sus resultados dependerán de la implementación efectiva de los mecanismos establecidos. Las autoridades deberán informar oportunamente sobre los procedimientos que se adopten para poner en funcionamiento la nueva dependencia.
Combate a delitos informáticos forma parte de objetivos de la normativa
El combate contra los delitos informáticos constituye otro de los propósitos señalados para la Ley Marco de Ciberseguridad. Las actividades delictivas realizadas mediante herramientas digitales pueden afectar a personas, empresas e instituciones, especialmente cuando involucran accesos ilegales, manipulación de información o ataques contra sistemas tecnológicos. La normativa sancionada busca fortalecer la respuesta institucional ante este tipo de amenazas y establecer un marco que facilite la coordinación entre las entidades competentes. Sin embargo, la información disponible no detalla cuáles conductas serán tipificadas o modificadas por la legislación ni las sanciones que podrían corresponder a cada delito.
La investigación de delitos informáticos requiere procedimientos legales, capacidades técnicas y mecanismos adecuados para obtener y preservar evidencia digital. También resulta importante garantizar que las actuaciones de las autoridades respeten los derechos y garantías establecidos en el ordenamiento jurídico. Por esa razón, será necesario revisar el texto definitivo de la ley para conocer si incorpora nuevas figuras delictivas, modifica disposiciones existentes o establece únicamente mecanismos de coordinación y prevención. La sanción presidencial confirma el avance de la normativa, mientras permanece pendiente conocer los detalles de su implementación y las responsabilidades que asumirán las instituciones involucradas.
Nueva legislación busca fortalecer seguridad de instituciones públicas
La Ley Marco de Ciberseguridad en Guatemala representa un paso hacia el fortalecimiento de los mecanismos de protección de los sistemas informáticos utilizados por las instituciones del Estado. La normativa sancionada por el presidente Bernardo Arévalo busca establecer una estructura que permita mejorar la coordinación frente a amenazas digitales y proteger información e infraestructura considerada crítica. La creciente utilización de plataformas tecnológicas para prestar servicios públicos hace necesario contar con medidas que reduzcan el riesgo de accesos no autorizados, alteraciones de información e interrupciones operativas. Sin embargo, las obligaciones específicas que deberán asumir las instituciones dependerán de las disposiciones contenidas en el texto legal.
La implementación de mecanismos de seguridad informática también requiere capacidades técnicas, personal especializado y procedimientos que permitan identificar posibles vulnerabilidades. En este contexto, la creación de un consejo nacional y una dirección técnica especializada constituye uno de los componentes centrales de la legislación. Ambas estructuras deberán desarrollar sus funciones conforme a las competencias que establezca la normativa, sin sustituir automáticamente las atribuciones de otras entidades públicas. Será importante conocer los mecanismos de coordinación previstos y los recursos destinados a su funcionamiento, debido a que la efectividad de las medidas dependerá de su aplicación y del seguimiento institucional correspondiente.
Protección de información digital también plantea desafíos para empresas
La seguridad de los sistemas informáticos constituye una preocupación para las empresas que utilizan plataformas digitales en sus actividades comerciales, administrativas y financieras. Los incidentes relacionados con accesos indebidos, pérdida de información o interrupciones tecnológicas pueden afectar la continuidad de sus operaciones y la confianza de los usuarios. La Ley Marco de Ciberseguridad busca fortalecer la protección de datos y de infraestructura crítica en Guatemala, aunque todavía será necesario establecer cuáles de sus disposiciones resultarán aplicables al sector privado. La información disponible no permite afirmar que todas las empresas estarán sujetas a obligaciones idénticas ni que deberán cumplir nuevos requisitos de manera inmediata.
La prevención de riesgos digitales requiere medidas que respondan a las características de cada organización y a la sensibilidad de la información que administra. Entre las prácticas habituales se encuentran la protección de credenciales, el mantenimiento de respaldos y la actualización de sistemas tecnológicos. Sin embargo, estas recomendaciones generales no deben confundirse con obligaciones legales específicas derivadas de la normativa sancionada. Para conocer el alcance de las nuevas disposiciones será indispensable revisar el texto oficial y cualquier reglamentación que corresponda. También será importante determinar si existen plazos de adaptación para las entidades comprendidas dentro del marco de ciberseguridad.
Implementación de Ley Marco de Ciberseguridad requerirá coordinación institucional
La puesta en funcionamiento de la Ley Marco de Ciberseguridad dependerá de la organización de las instituciones contempladas en su contenido y de la aplicación de los procedimientos establecidos. La creación de un consejo nacional y una dirección técnica especializada plantea la necesidad de definir responsabilidades y mecanismos de coordinación frente a incidentes informáticos. Estas estructuras tendrán importancia para el desarrollo de las políticas de seguridad digital, aunque sus atribuciones concretas deberán verificarse en el texto legal. La sanción presidencial constituye un avance dentro del proceso normativo, pero no confirma por sí sola que las nuevas dependencias hayan iniciado operaciones.
Otro aspecto relevante será la comunicación de las disposiciones que deberán cumplir las entidades comprendidas en la legislación. La claridad sobre las competencias institucionales, los procedimientos técnicos y los mecanismos de supervisión permitirá conocer el alcance de las medidas previstas. También será necesario verificar los plazos de entrada en vigor y las posibles disposiciones transitorias relacionadas con la instalación de los nuevos organismos. Hasta el momento, la información proporcionada no incluye detalles sobre presupuestos, nombramientos o fechas de funcionamiento. Estos elementos deberán conocerse mediante los instrumentos oficiales que regulen la implementación de la normativa.
Ley Marco de Ciberseguridad abre nueva etapa para protección digital en Guatemala
La Ley Marco de Ciberseguridad en Guatemala, sancionada por el presidente Bernardo Arévalo, busca establecer mecanismos para proteger datos, resguardar infraestructura crítica y fortalecer la respuesta frente a delitos informáticos. La normativa contempla la creación de un consejo nacional y una dirección técnica especializada, con el propósito de desarrollar una estructura institucional dedicada a la seguridad digital. La decisión responde a la necesidad de atender riesgos que pueden afectar el funcionamiento de sistemas tecnológicos utilizados por instituciones y organizaciones. Sin embargo, todavía será necesario conocer los detalles de las competencias y obligaciones establecidas para determinar el alcance definitivo de la legislación.
La aplicación de la normativa dependerá de su entrada en vigor y de los procedimientos previstos para implementar las nuevas estructuras. También será importante que las autoridades informen sobre las responsabilidades de cada institución y los mecanismos que permitirán evaluar los resultados de las acciones de ciberseguridad. La protección de información y servicios esenciales constituye un desafío permanente ante la evolución de las amenazas informáticas. Por ahora, la sanción presidencial representa un paso en el desarrollo del marco legal guatemalteco, mientras queda pendiente verificar las disposiciones oficiales que regularán su funcionamiento y aplicación.
Para más información visita Nuevo Mundo.